引言
随着信息化社会的快速发展,信息安全已成为国家安全的重要组成部分。信息系统中使用的信息安全产品,直接关系到信息系统的保密性、完整性和可用性。因此,对信息系统中使用的信息安全产品实行严格的安全审查制度,并大力推动网络与信息安全软件的自主研发,是保障国家网络空间安全的必然要求。
一、信息安全产品安全审查的必要性
- 防范供应链风险:信息安全产品通常嵌入信息系统核心环节,若产品存在后门、漏洞或被恶意篡改,可能导致敏感数据泄露、系统瘫痪等严重后果。实行安全审查可有效识别并消除供应链中的安全隐患。
- 保障关键信息基础设施安全:能源、交通、金融、政务等关键领域的信息系统一旦遭受攻击,可能危害公共利益和社会稳定。通过审查,确保所用安全产品符合国家标准,降低整体安全风险。
- 维护国家安全与用户权益:部分信息安全产品可能来自境外,存在数据出境或被他国控制的风险。安全审查有助于防止未经授权的数据访问和恶意操控,保护国家秘密和公民个人信息。
二、安全审查的主要内容
- 产品功能与性能验证:检测产品的加密算法、访问控制、入侵检测等核心功能是否真实有效,性能是否满足应用场景需求。
- 漏洞与后门分析:通过源代码审计、二进制逆向、渗透测试等手段,排查产品是否存在已知或未知漏洞,以及人为设置的恶意后门。
- 供应链安全评估:审查产品研发、生产、交付、运维等环节的供应链安全,包括开发环境、编译工具、第三方组件等。
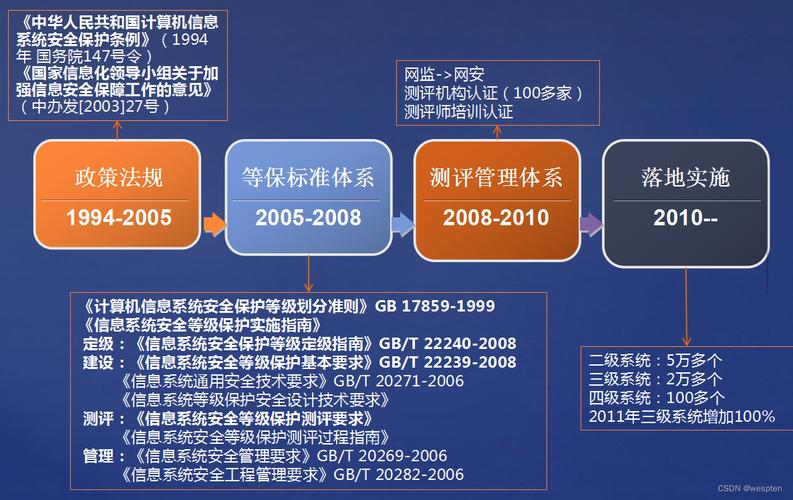
- 合规性检查:确认产品是否符合国家法律法规、标准规范(如《网络安全法》、《密码法》、GB/T 22239等)的要求。
三、网络与信息安全软件开发的重要性
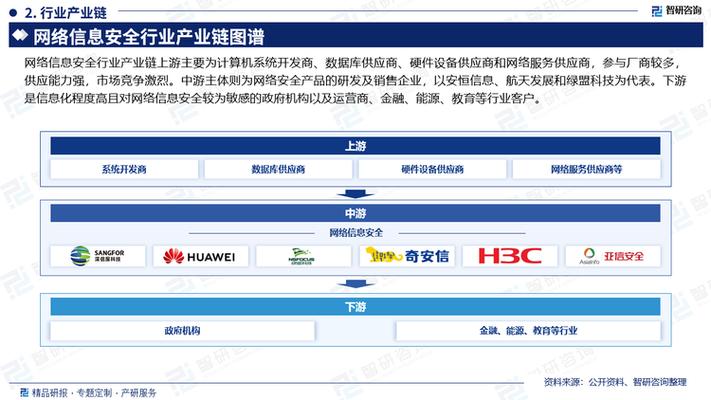
面对日益复杂的网络威胁,仅依赖审查还不足以构建主动防御体系,必须大力发展自主可控的网络与信息安全软件。
- 实现自主可控:关键安全软件若受制于人,将难以及时应对突发安全事件。自主研发可掌握核心技术,避免被“卡脖子”。
- 适应新场景新威胁:云计算、物联网、人工智能等新技术带来新的安全挑战。自主软件开发可快速迭代,针对新场景提供定制化防护方案。
- 促进产业生态建设:通过政策引导和资金支持,培育一批具有国际竞争力的安全软件企业,形成良性发展的产业生态。
- 保障数据主权:自主软件可确保数据处理和存储策略符合本国法律,防止数据跨境流动带来的风险。
四、协同推进审查与开发的策略
- 完善标准体系:制定统一的安全产品审查标准和测试规范,为审查和开发提供依据。
- 加强技术攻关:鼓励产学研用合作,突破加密算法、安全操作系统、数据库安全、态势感知等关键技术。
- 建立审查与开发联动机制:将通过审查发现的问题反馈给开发方,推动产品迭代升级;同时将先进安全软件纳入推荐目录。
- 强化人才培养:在高校和职业培训中增设网络与信息安全软件开发、安全审查等方向,培养复合型人才。
- 推动国际合作与互认:在确保国家安全的前提下,参与国际安全标准制定,推动审查结果互认,降低企业合规成本。
五、结论
对信息系统中使用的信息安全产品实行安全审查,是防范风险、保障安全的关键环节;而大力推动网络与信息安全软件开发,则是实现长治久安的根本之策。两者相辅相成,应统筹规划、协同推进,以构建自主可控、安全可靠的网络空间防护体系,为数字中国建设保驾护航。